

الدليل الشامل لفهم وتحليل حركة الشبكة Wireshark
تُعد أداة Wireshark من أشهر أدوات تحليل الشبكات، وتُستخدم لالتقاط حزم البيانات التي تمر عبر الشبكة ثم فحصها وتحليلها بالتفصيل. وهي أداة مفتوحة المصدر ومتاحة لأنظمة متعددة، وتفيد في استكشاف مشكلات الشبكة، ودراسة البروتوكولات، وتحليل الاتصالات لأغراض إدارية وأمنية.
في عالم الشبكات والأمن السيبراني، لا يكفي أن نعرف أن جهازًا ما متصل بالإنترنت؛ ففي كثير من الأحيان نحتاج إلى معرفة ماذا يحدث داخل هذا الاتصال؟ وما البروتوكولات المستخدمة؟ وأين توجد المشكلة؟
هنا تأتي أهمية أداة Wireshark، وهي واحدة من أشهر الأدوات المستخدمة في تحليل حركة الشبكات والتقاط حزم البيانات وفحصها بالتفصيل.
في هذا المقال سنتعرف على Wireshark، وطريقة عملها، وأهم استخداماتها، وأبرز مكوناتها، بالإضافة إلى أمثلة بسيطة تساعد المبتدئ على فهم طريقة استخدامها.
ما هي Wireshark؟
Wireshark هي أداة مفتوحة المصدر لتحليل بروتوكولات الشبكات، تتيح للمستخدم التقاط حزم البيانات التي تمر عبر واجهة الشبكة ثم تحليل محتوياتها.
يمكن تشبيهها بـ مجهر لحركة الشبكة؛ فبدلًا من رؤية الاتصال كعملية واحدة، تستطيع رؤية الحزم التي تنتقل بين الأجهزة وتحليل البروتوكولات والبيانات المرتبطة بها.
وتدعم Wireshark عددًا كبيرًا من بروتوكولات الشبكات، مما يجعلها مفيدة لمسؤولي الشبكات، والطلاب، والمطورين، والمتخصصين في الأمن السيبراني.
لماذا تُستخدم Wireshark؟
توجد العديد من الاستخدامات العملية للأداة، ومن أهمها:
- اكتشاف مشاكل الاتصال بالشبكة.
- تحليل بروتوكولات الشبكات.
- دراسة طريقة عمل TCP وUDP وDNS وغيرها.
- تحليل أداء التطبيقات التي تعتمد على الشبكة.
- البحث عن أخطاء الاتصال.
- دراسة حركة الشبكة في بيئة اختبارية.
- المساعدة في التحقيقات الأمنية وتحليل الحزم.
كيف تعمل Wireshark؟
تعتمد Wireshark على التقاط حركة البيانات التي تمر عبر واجهة الشبكة.
فعندما يتواصل جهازك مع جهاز أو خادم آخر، يتم تبادل عدد كبير من الحزم. يمكن لـ Wireshark التقاط هذه الحزم وعرضها للمستخدم بطريقة منظمة.
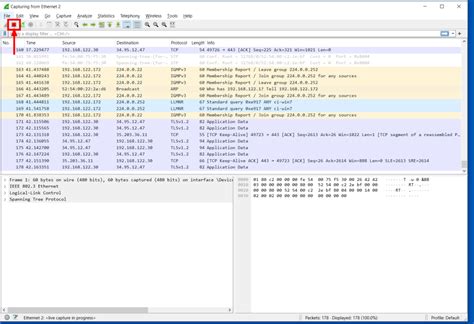
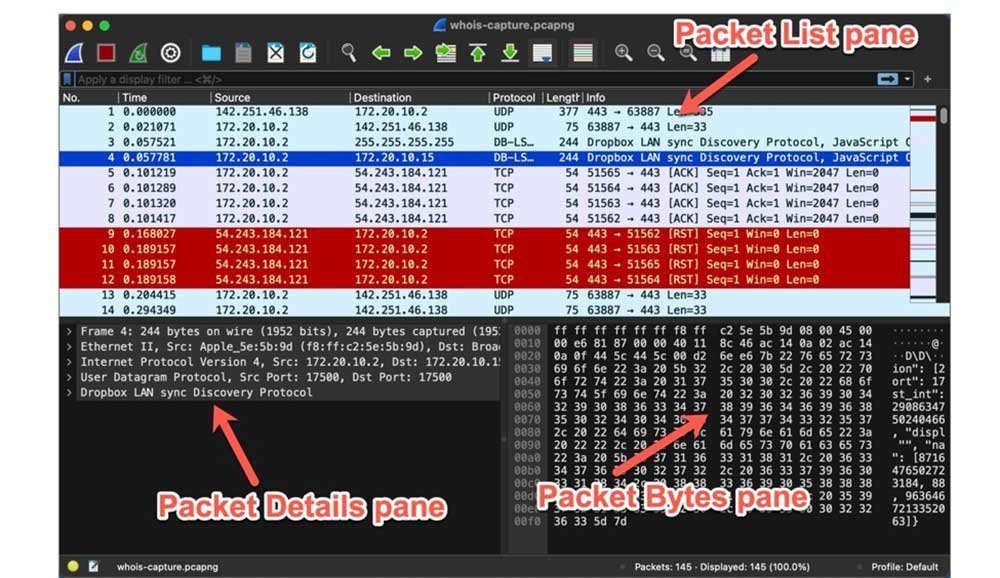
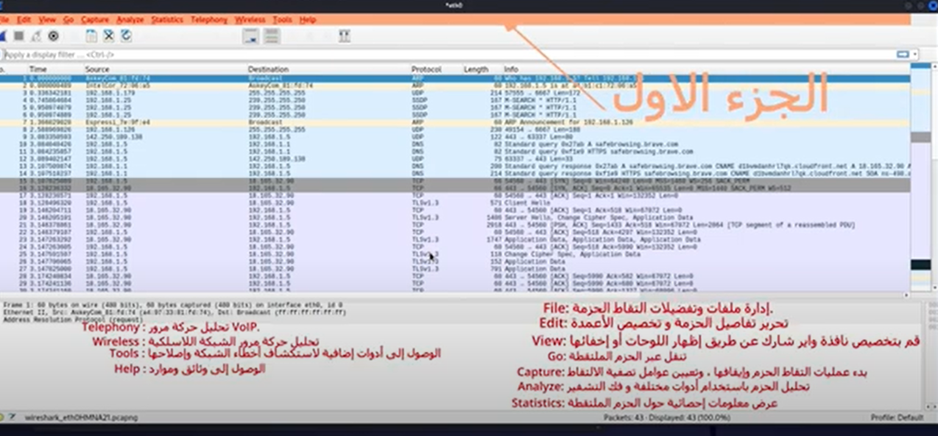
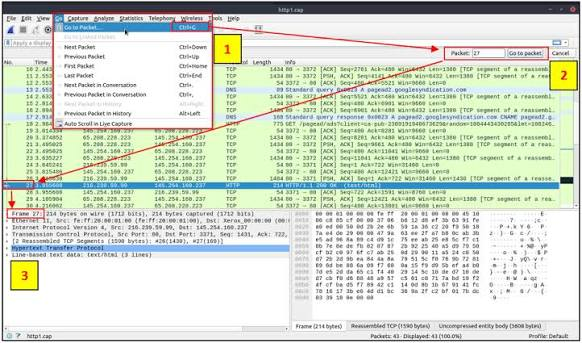
عادةً يمكن تقسيم واجهة البرنامج إلى ثلاثة أجزاء رئيسية:
يعرض القسم الأول الحزم التي تم التقاطها، ويحتوي عادةً على معلومات مثل:
- رقم الحزمة.
- الوقت.
- عنوان المصدر.
- عنوان الوجهة.
- البروتوكول.
- حجم الحزمة.
- معلومات مختصرة عن محتوى الحزمة.
عند اختيار حزمة معينة، يمكن استعراض البروتوكولات والحقول الموجودة داخلها. على سبيل المثال، يمكن أن ترى معلومات مرتبطة بطبقات الشبكة المختلفة مثل Ethernet وIP وTCP.
أما قسم البيانات الخام فيعرض محتوى الحزمة بصيغة Hexadecimal، مع تمثيل ASCII عندما يكون ذلك متاحًا.
خطوات البدء باستخدام Wireshark
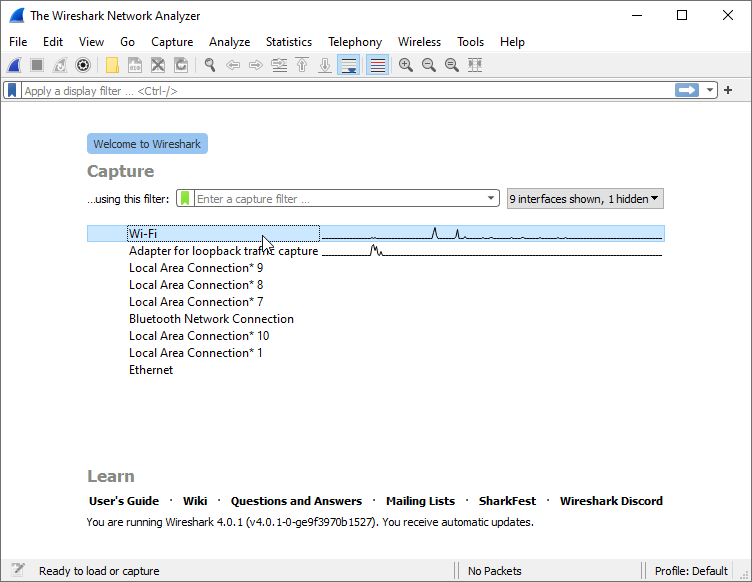
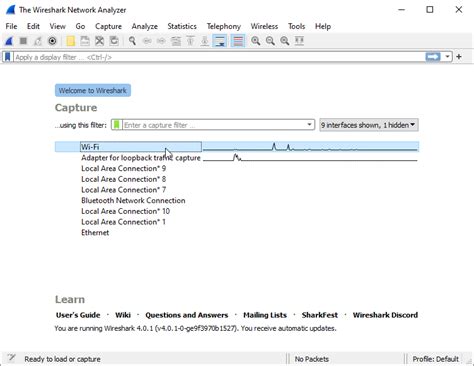
بعد تثبيت البرنامج وتشغيله، ستظهر لك واجهات الشبكة المتوفرة على جهازك، مثل Wi-Fi أو Ethernet.
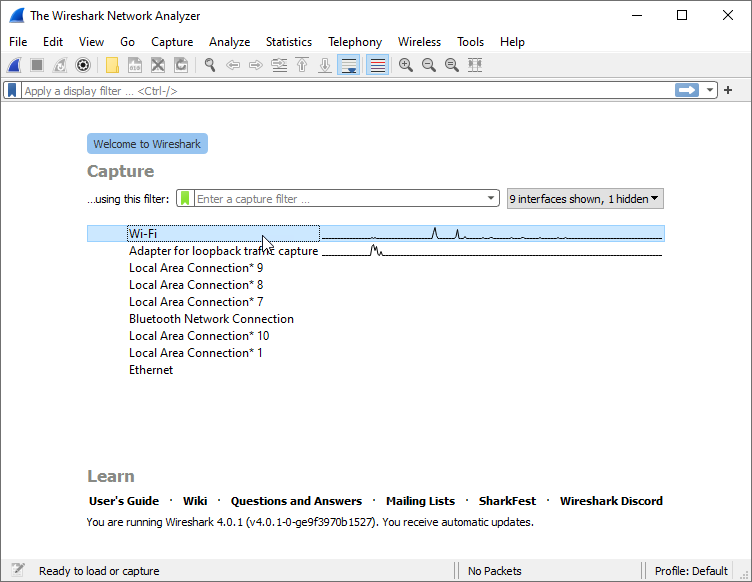
لبدء الالتقاط، اتبع الخطوات التالية:
- افتح Wireshark.
- اختر واجهة الشبكة التي تريد تحليلها.
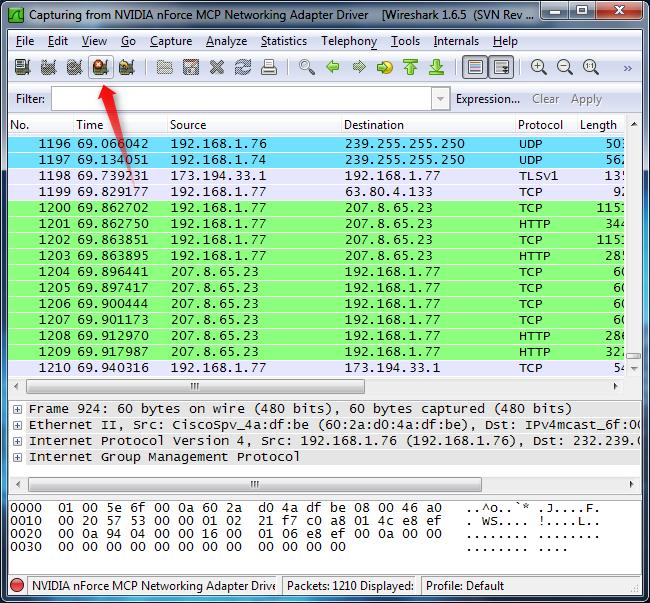
- ابدأ عملية Capture.
- اترك البرنامج يلتقط بعض الحزم.
- أوقف الالتقاط بعد الانتهاء.
- اختر الحزم التي تريد تحليلها.
ستلاحظ أن عدد الحزم يمكن أن يصبح كبيرًا جدًا خلال فترة قصيرة، ولهذا تعد الفلاتر من أهم الأدوات التي يحتاجها مستخدم Wireshark.
ما هي فلاتر Wireshark؟
تساعد الفلاتر على التركيز على نوع معين من الحزم بدلًا من التعامل مع آلاف الحزم في الوقت نفسه.
على سبيل المثال، يمكن استخدام الفلتر التالي لعرض حزم TCP:
tcpويمكن استخدام الفلتر التالي لعرض حزم DNS:
dnsكما يمكن البحث عن حزم مرتبطة بعنوان IP محدد باستخدام:
ip.addr == 192.168.1.10ويمكن البحث عن حركة مرتبطة بمنفذ محدد باستخدام:
tcp.port == 443هذه الأمثلة توضح فكرة Display Filters، وهي من أهم الميزات التي تجعل تحليل البيانات داخل Wireshark أكثر سهولة.
الفرق بين Capture Filter وDisplay Filter
من الأخطاء الشائعة لدى المبتدئين الخلط بين نوعي الفلاتر:
- Capture Filter: يُستخدم لتحديد نوع البيانات التي سيتم التقاطها أثناء عملية Capture.
- Display Filter: يُستخدم بعد التقاط البيانات لتحديد الحزم التي تريد عرضها وتحليلها.
لذلك، فإن الفلتر المستخدم أثناء الالتقاط ليس بالضرورة بنفس الصيغة المستخدمة في عرض الحزم.
مثال عملي لفهم الحزم
لنفترض أنك تريد دراسة اتصال شبكي في بيئة اختبار تملك صلاحية مراقبتها. بعد تشغيل Wireshark وبدء الالتقاط، ستظهر أمامك مجموعة كبيرة من الحزم.
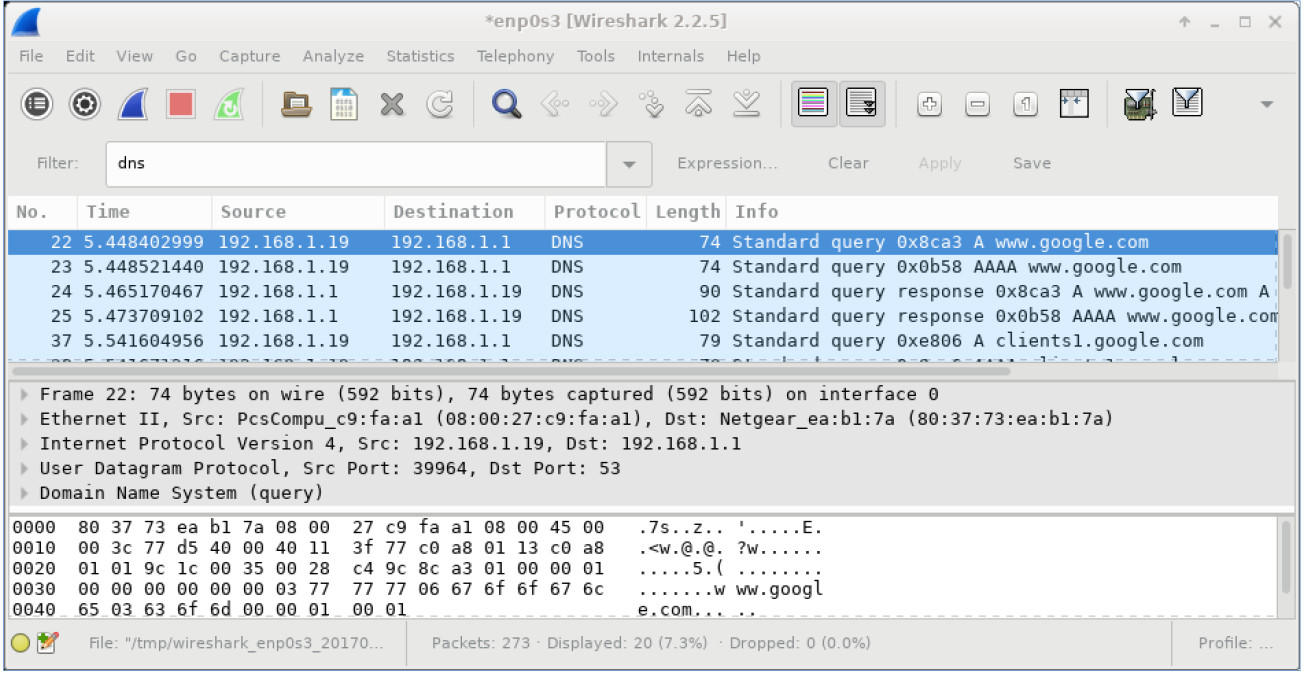
يمكنك استخدام الفلتر التالي لمشاهدة حزم DNS، ثم اختيار إحدى الحزم:
dnsبعد تحديد الحزمة ستظهر تفاصيل البروتوكول، ويمكنك توسيع الأقسام المختلفة لمعرفة المعلومات التي تحتوي عليها الحزمة.
بعد ذلك يمكنك تجربة فلتر آخر لمشاهدة حزم TCP فقط:
tcpبهذه الطريقة تبدأ في الانتقال من مشاهدة حركة الشبكة بشكل عام إلى تحليل بروتوكول أو اتصال محدد.
أهم البروتوكولات التي يمكن دراستها باستخدام Wireshark
تتيح الأداة دراسة عدد كبير من البروتوكولات، ومن البروتوكولات المهمة للمبتدئين:
- Ethernet: لفهم الاتصال على مستوى الشبكة المحلية.
- IP: لفهم عناوين المصدر والوجهة.
- TCP: لفهم الاتصالات الموثوقة وآلية إنشاء الاتصال.
- UDP: لفهم الاتصالات التي تعتمد على Datagram.
- DNS: لفهم عمليات ترجمة أسماء النطاقات.
- HTTP: لدراسة حركة الويب غير المشفرة.
- TLS: لفهم الاتصالات المشفرة على مستوى البروتوكول.
دراسة هذه البروتوكولات عمليًا تساعد على تحويل المفاهيم النظرية في الشبكات إلى شيء يمكن رؤيته وتحليله.
فوائد Wireshark للطلاب
تعتبر Wireshark أداة تعليمية مفيدة جدًا لطلاب الشبكات والأمن السيبراني. فعلى سبيل المثال، بدلًا من قراءة شرح نظري عن TCP فقط، يمكن للطالب إنشاء اتصال في مختبره ثم مشاهدة الحزم وتحليل مراحل الاتصال.
وهذا يساعد على فهم مفاهيم مثل:
- عناوين IP.
- المنافذ Ports.
- TCP Handshake.
- DNS Queries.
- أحجام الحزم.
- أرقام التسلسل.
- الاستجابات والأخطاء.
Wireshark والأمن السيبراني
تستخدم أدوات تحليل الحزم أيضًا في مجال الأمن السيبراني لفهم حركة الشبكة واكتشاف الأنماط غير المعتادة.
على سبيل المثال، يمكن للمحلل دراسة الاتصالات الصادرة والواردة في بيئة مصرح بها، ومقارنة السلوك الطبيعي بالسلوك غير المعتاد.
لكن من المهم التأكيد أن Wireshark ليست أداة اختراق بحد ذاتها؛ فهي أداة لتحليل حركة الشبكة والتقاط الحزم.
حفظ ملفات الالتقاط
يمكن حفظ عمليات الالتقاط لتحليلها لاحقًا أو مشاركتها مع فريق الشبكات في بيئة العمل.
ومن أشهر صيغ ملفات الالتقاط المستخدمة مع Wireshark:
.pcap.pcapngوهذا يسمح بالعودة إلى البيانات لاحقًا بدل الحاجة إلى إعادة عملية الالتقاط من البداية.
نصائح للمبتدئين
إذا كنت تستخدم Wireshark للمرة الأولى، فمن الأفضل عدم محاولة فهم جميع الحزم دفعة واحدة.
ابدأ ببروتوكولات بسيطة مثل:
- ARP
- DNS
- ICMP
- TCP
- HTTP
ثم انتقل تدريجيًا إلى البروتوكولات والمفاهيم الأكثر تعقيدًا. كما يُفضل استخدام Wireshark داخل مختبر تعليمي خاص بك، لأن ذلك يسمح لك بالتجربة وفهم النتائج دون التأثير على شبكات أو أجهزة لا تملك تصريحًا لمراقبتها.
الخلاصة
تُعد Wireshark من الأدوات المهمة في عالم الشبكات، لأنها تمنح المستخدم القدرة على رؤية وتحليل حركة البيانات على مستوى الحزم.