

نظرة اقرب على أداة Nmap: اكشف ما وراء الشبكة!
ما هو برنامج Nmap؟
في عالم الشبكات والأمن السيبراني، لا يكفي التأكد من أن الأجهزة متصلة بالإنترنت، بل نحتاج إلى الإجابة عن أسئلة أعمق: ما الأجهزة النشطة داخل الشبكة؟ ما المنافذ المفتوحة؟ وما الخدمات والتطبيقات التي تعمل خلف تلك المنافذ؟
هنا تأتي أهمية أداة Nmap، وهي اختصار لـ Network Mapper، وتُعد من أشهر الأدوات المستخدمة عالميًا في اكتشاف الشبكات وتقييم أمنها.
لماذا يُعد Nmap من أهم الأدوات لمسؤولي الشبكات وخبراء الاختراق الأخلاقي؟
توفر أداة Nmap مجموعة واسعة من الوظائف الأساسية التي تجعلها أداة مهمة في إدارة الأصول وإجراء التحقيقات الأمنية:
تقييم الأمن السيبراني (Security Assessment): تحديد المنافذ المفتوحة والخدمات التي قد تكون غير مؤمنة بشكل كافٍ، مما يساعد على معالجة الثغرات قبل استغلالها.
إدارة أصول الشبكة (Network Inventory): اكتشاف الأجهزة والمعدات المتصلة بالشبكة وحصر عناوين IP الخاصة بها.
اكتشاف الأجهزة غير المصرح بها: إجراء فحوصات دورية للمساعدة في اكتشاف الأجهزة الغريبة أو غير المعروفة التي أُضيفت إلى الشبكة.
استكشاف أخطاء الشبكة وإصلاحها (Troubleshooting): المساعدة في تحديد أسباب تعطل الخدمات ومراقبة الاستجابة وحركة حزم البيانات.
التعرف على أنظمة التشغيل وإصدارات الخدمات (OS & Version Detection): تحديد أنظمة التشغيل ومحاولة التعرف على إصدارات البرامج والخدمات التي تعمل على المنافذ المفتوحة.
كيف يعمل Nmap داخل الشبكة؟ وماذا تعرض نتائج الفحص؟
تعمل أداة Nmap من خلال إرسال حزم بيانات واختبارات شبكية إلى الأجهزة المستهدفة، ثم تحليل الاستجابات لتحديد حالة المنافذ والخدمات. وعند تشغيل أمر الفحص من خلال سطر الأوامر (Terminal)، تُصنّف المنافذ عادةً إلى حالات رئيسية، منها:
مفتوح (Open): يوجد تطبيق أو خدمة تستقبل الاتصالات عبر المنفذ.
مغلق (Closed): يمكن الوصول إلى المنفذ، لكن لا توجد خدمة تستمع إليه حاليًا.
محجوب أو مُرشَّح (Filtered): تمنع قواعد جدار الحماية أو مرشحات الشبكة الأداة من تحديد ما إذا كان المنفذ مفتوحًا أم مغلقًا.
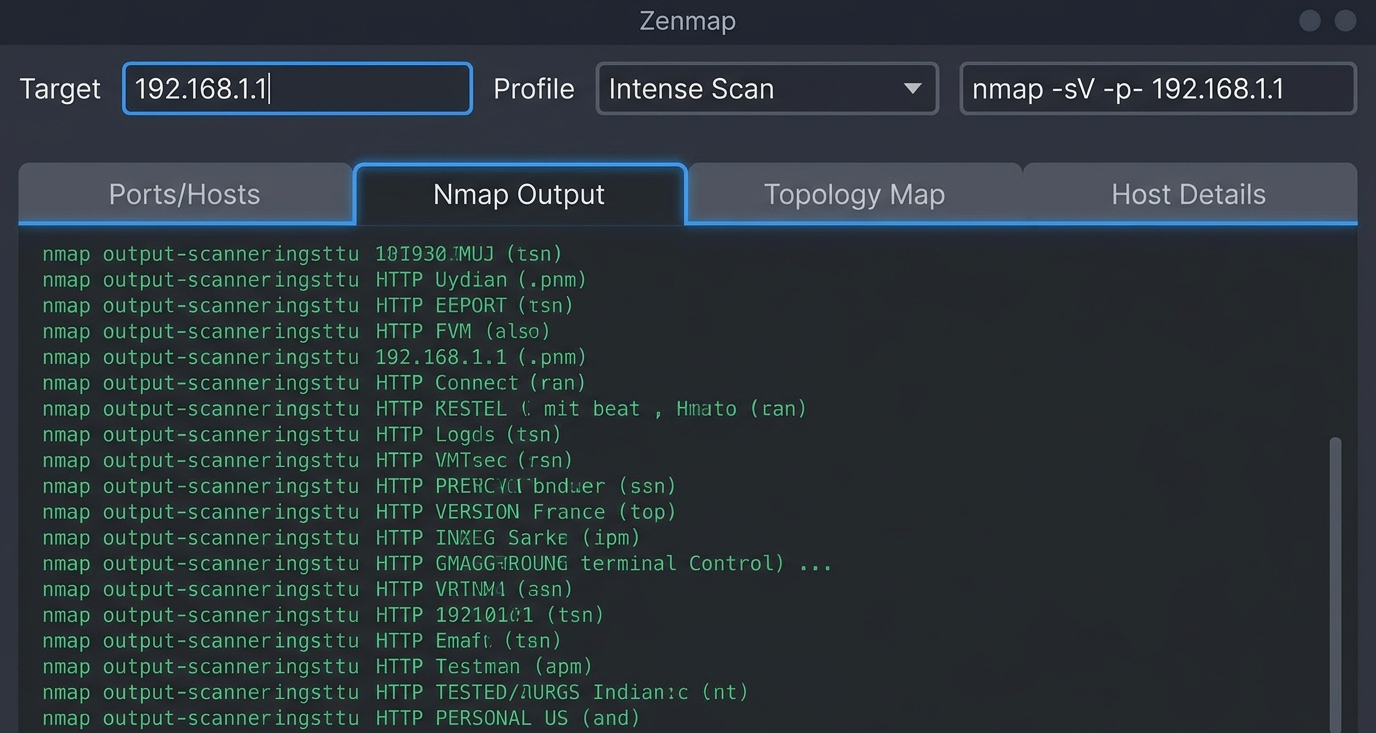
الواجهة الرسومية: تحويل الأوامر المعقدة إلى رؤية بصرية برنامج Zenmap
يُعد Zenmap واجهة رسومية لأداة Nmap، صُممت لتسهيل استخدامها على المبتدئين مع توفير إمكانية الوصول إلى خيارات الفحص المتقدمة.
ومن أبرز أقسام الواجهة:
مخرجات Nmap (Nmap Output): تعرض النتائج النصية للأوامر أثناء الفحص، بطريقة مشابهة لما يظهر في سطر الأوامر.
المنافذ والأجهزة (Ports / Hosts): تعرض المنافذ المكتشفة، مع إمكانية استعراض النتائج حسب الجهاز أو الخدمة.
طوبولوجيا الشبكة (Topology): تعرض خريطة مرئية للعلاقات بين الأجهزة داخل الشبكة.
تفاصيل الجهاز (Host Details): تعرض معلومات الجهاز المحدد، مثل نظام التشغيل وعدد المنافذ المفتوحة والمغلقة وعنوان MAC عند توفره.
ملفات تعريف الأوامر (Command Profiles): تتيح حفظ إعدادات الفحص المتكررة وتشغيلها بسهولة دون الحاجة إلى كتابة الأوامر من جديد في كل مرة.
أشهر تقنيات وأوامر الفحص باستخدام Nmap
تحتوي أداة Nmap على مجموعة كبيرة من الأوامر والخيارات. يلخص الجدول التالي أبرز الأوامر المستخدمة في اكتشاف الشبكات وتحليلها.
الأمر أو الخيار | النوع | الوصف والتطبيق العملي |
|---|---|---|
| فحص أساسي | فحص عنوان IP واحد لاكتشاف أشهر 1000 منفذ. |
| فحص شبكة فرعية | فحص نطاق الشبكة الفرعية لاكتشاف الأجهزة النشطة ضمن النطاق المحدد. |
| فحص SYN | إجراء فحص لا يُكمل المصافحة الثلاثية لاتصال TCP، ويُستخدم عادةً بصلاحيات مرتفعة. |
| فحص TCP Connect | إكمال عملية إنشاء اتصال TCP بالكامل، ويُستخدم عند عدم توفر صلاحيات إرسال الحزم الخام. |
| فحص UDP | البحث عن خدمات تستخدم بروتوكول UDP، مثل DNS وSNMP، وقد يستغرق وقتًا أطول. |
| اكتشاف الأجهزة | اكتشاف الأجهزة النشطة دون إجراء فحص للمنافذ. |
| تجاوز اكتشاف المضيف | تخطي مرحلة اكتشاف الجهاز والانتقال إلى فحص المنافذ مباشرةً. |
| اكتشاف إصدارات الخدمات | محاولة تحديد إصدارات البرامج والخدمات التي تعمل على المنافذ المفتوحة. |
| اكتشاف نظام التشغيل | محاولة تحديد نظام التشغيل باستخدام تحليل بصمة مكدس TCP/IP. |
| الفحص المتقدم | يجمع بين اكتشاف نظام التشغيل وإصدارات الخدمات وفحص السكريبتات وتتبع المسار. |
| الفحص السريع | فحص أشهر 100 منفذ لتقليل الوقت المستغرق. |
ملاحظة: استبدل 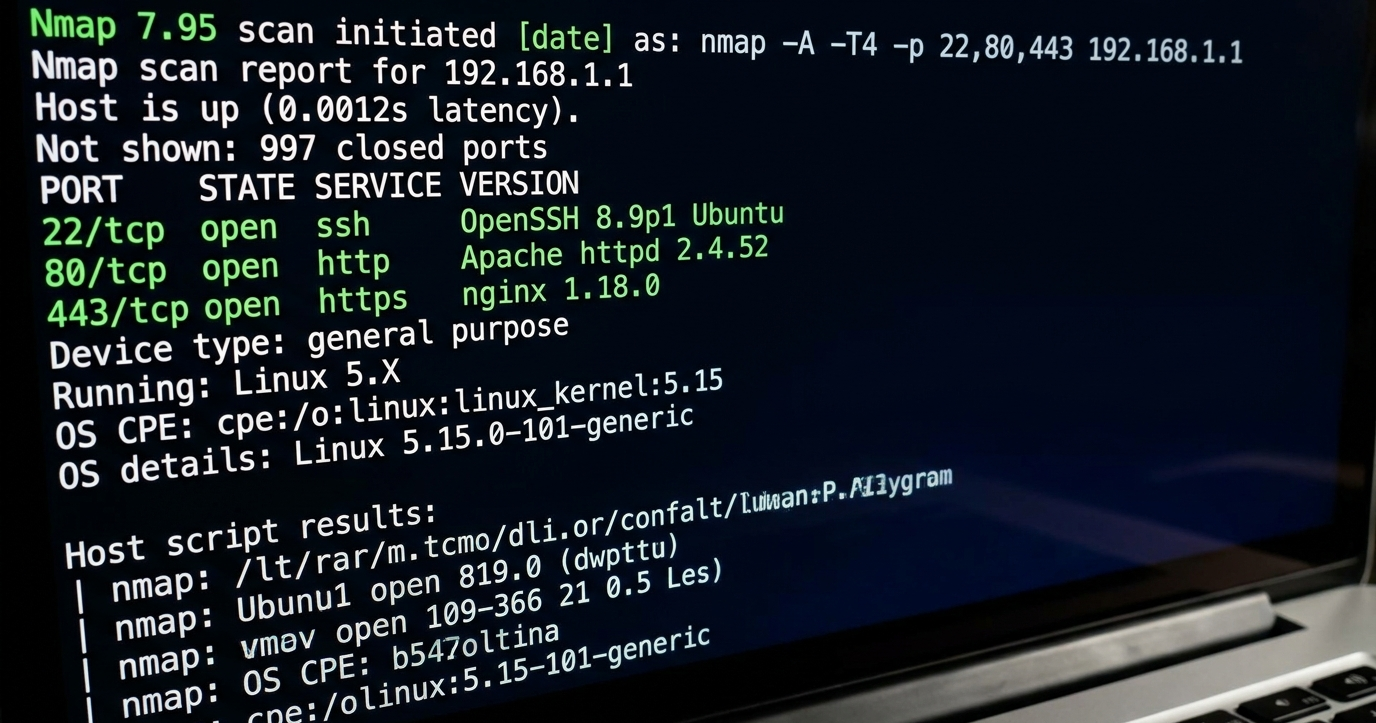
الأتمتة المتقدمة
يُعد محرك سكريبتات Nmap (Nmap Scripting Engine - NSE) من أقوى ميزات أداة Nmap. إذ يتيح للمستخدمين كتابة السكريبتات وتشغيلها باستخدام لغة البرمجة Lua لأتمتة مهام اكتشاف الشبكات والتحقيقات الأمنية.
تُصنّف سكريبتات NSE إلى عدة فئات رئيسية:
default: سكريبتات افتراضية سريعة نسبيًا، تعمل تلقائيًا عند استخدام الخيار
-sCأو-A.discovery: سكريبتات لجمع معلومات إضافية، مثل استعلامات DNS ومشاركات SMB وبيانات WHOIS.
safe: سكريبتات مصممة لإجراء فحوصات منخفضة المخاطر على الأنظمة المستهدفة، مع العلم أنه لا يمكن ضمان خلو أي سكريبت من المخاطر في جميع البيئات.
vuln: سكريبتات مخصصة للكشف عن الثغرات الأمنية المعروفة.
auth: سكريبتات لفحص آليات المصادقة وبيانات الاعتماد، مثل التحقق من إمكانية الوصول المجهول إلى خوادم FTP.
malware: سكريبتات تساعد في اكتشاف مؤشرات وجود برمجيات خبيثة أو أبواب خلفية على الأجهزة المستهدفة.
مقارنة منهجية: متى نستخدم Nmap ومتى نستخدم Masscan؟
في العمليات العملية للأمن السيبراني، يتكرر سؤال مهم لدى المبتدئين: هل نستخدم Nmap أم Masscan؟
الحقيقة أن الأداتين تكمل إحداهما الأخرى ولا تتنافسان بشكل مباشر؛ إذ صُممت كل أداة لتلبية احتياجات مختلفة من حيث سرعة الفحص ومستوى التفاصيل المطلوبة.
يوضح الجدول التالي أبرز الفروق بينهما:
وجه المقارنة | Nmap | Masscan |
|---|---|---|
آلية التعامل مع TCP | يستخدم إمكانات الشبكات في نظام التشغيل، بما في ذلك المقابس الخام (Raw Sockets) عند الحاجة. | يستخدم مكدس TCP/IP مخصصًا ومستقلًا مصممًا للفحص عالي السرعة. |
سرعة الفحص | تتراوح بين المتوسطة والعالية، مع التركيز على التحليل التفصيلي ودقة النتائج. | فائق السرعة، ويمكنه إرسال ملايين الحزم في الثانية في الظروف المناسبة. |
دقة النتائج | يوفر نتائج تفصيلية، مع إمكانية إعادة إرسال الحزم للمساعدة في التعامل مع الحزم المفقودة. | قد تنخفض الدقة عند استخدام معدلات فحص مرتفعة جدًا، مما قد يؤدي إلى نتائج غير مكتملة أو مضللة. |
التعرف على إصدارات الخدمات ( | مدعوم من خلال إرسال اختبارات مخصصة والاستفادة من قاعدة بيانات واسعة للتعرف على الخدمات. | لا يوفر ميزة مدمجة مكافئة لميزة اكتشاف إصدارات الخدمات في Nmap. |
اكتشاف نظام التشغيل ( | مدعوم باستخدام تقنية تحليل بصمة مكدس TCP/IP. | لا يوفر ميزة مدمجة مكافئة لاكتشاف نظام التشغيل في Nmap. |
محرك السكريبتات (NSE) | يدعم مئات السكريبتات المتقدمة المكتوبة بلغة Lua. | لا يحتوي على محرك سكريبتات مكافئ لمحرك NSE. |
أفضل حالات الاستخدام | الفحص التفصيلي وتحليل أجهزة محددة أو شبكات صغيرة ومتوسطة الحجم. | فحص المنافذ بسرعة عبر نطاقات عناوين IP ضخمة لاكتشاف الأجهزة المحتملة النشاط والمنافذ المفتوحة. |
تُعد أداة Masscan خيارًا مناسبًا عندما تكون سرعة الفحص واكتشاف المنافذ على نطاق واسع هي الأولوية، بينما تتميز أداة Nmap بقدرتها على إجراء التحقيقات التفصيلية، والتعرف على الخدمات وإصداراتها، وتحديد أنظمة التشغيل، وتقييم الثغرات الأمنية.
ويمكن استخدام الأداتين معًا ضمن بيئة عمل منظمة ومصرح بها للاستفادة من سرعة Masscan في الاكتشاف الأولي، ثم استخدام Nmap لتحليل النتائج بمزيد من التفصيل.
حفظ تقارير الفحص واستخراج النتائج (Output Formats)
تتيح أداة Nmap حفظ نتائج الفحص بأربع صيغ رئيسية تساعد في التوثيق والتحليل ومراجعة التغييرات التي تطرأ على الشبكة.
المخرجات النصية العادية (Normal Output -
-oN): حفظ النتائج في ملف نصي قياسي يشبه المخرجات الظاهرة في نافذة سطر الأوامر.مخرجات XML (
-oX): حفظ النتائج بصيغة XML لتسهيل معالجتها بواسطة أدوات أمنية أخرى أو استخدامها في إنشاء تقارير HTML.المخرجات القابلة للمعالجة النصية (Grepable Output -
-oG): حفظ النتائج بتنسيق يسهل معالجته باستخدام أدوات لينكس مثلgrepوawk. ويُعد هذا التنسيق قديمًا نسبيًا مقارنةً بالبدائل الحديثة.حفظ جميع الصيغ (
-oA): حفظ نتائج الفحص بالصيغ الرئيسية الثلاث: النصية وXML والصيغة القابلة للمعالجة النصية، باستخدام اسم أساسي واحد للملفات.
نصائح عملية للمبتدئين
إذا كنت تخطو خطواتك الأولى في استخدام أداة Nmap، فإليك مجموعة من النصائح التي تساعدك على الاستفادة منها بطريقة صحيحة وآمنة:
ابدأ بالفحوصات البسيطة: حدد نطاق الهدف بوضوح قبل استخدام خيارات الفحص المتقدمة.
استخدم بيئة تدريبية خاصة: جرّب الأوامر داخل مختبر افتراضي أو شبكة تملكها، لتتعلم دون التأثير على الأنظمة الحقيقية.
التزم بالأنظمة والتصاريح: راجع القوانين المحلية واحصل على إذن رسمي قبل فحص أي أنظمة أو شبكات خارج نطاق صلاحياتك.
احفظ نتائج الفحص بانتظام: استخدم صيغ الحفظ المناسبة لمقارنة النتائج واكتشاف التغييرات في الشبكة بمرور الوقت.
تعلم قراءة النتائج: لا تكتفِ بتشغيل الأوامر، بل تعرّف على دلالات المنافذ والخدمات المكتشفة وكيفية تقييم المخاطر المرتبطة بها.
تُعد أداة Nmap من الأدوات الأساسية في اكتشاف الشبكات وتقييم الأمن السيبراني. فهي تساعد على تحديد الأجهزة المتصلة، وتحليل المنافذ المفتوحة، والتعرف على الخدمات وأنظمة التشغيل، مما يمنح مسؤولي الشبكات وخبراء الأمن السيبراني فهمًا أوضح للبنية التقنية للشبكة.
كما تجمع الأداة بين سهولة الاستخدام عبر الواجهات الرسومية، مثل Zenmap، والمرونة المتقدمة من خلال سطر الأوامر ومحرك سكريبتات Nmap (NSE)، لتكون خيارًا مهمًا للتعلم والتدريب وتحسين مستوى الحماية الرقمية.